
Un ciberataque puso los congeladores de un súper francés a 122 °F: 112.000 dólares en comida, a la basura
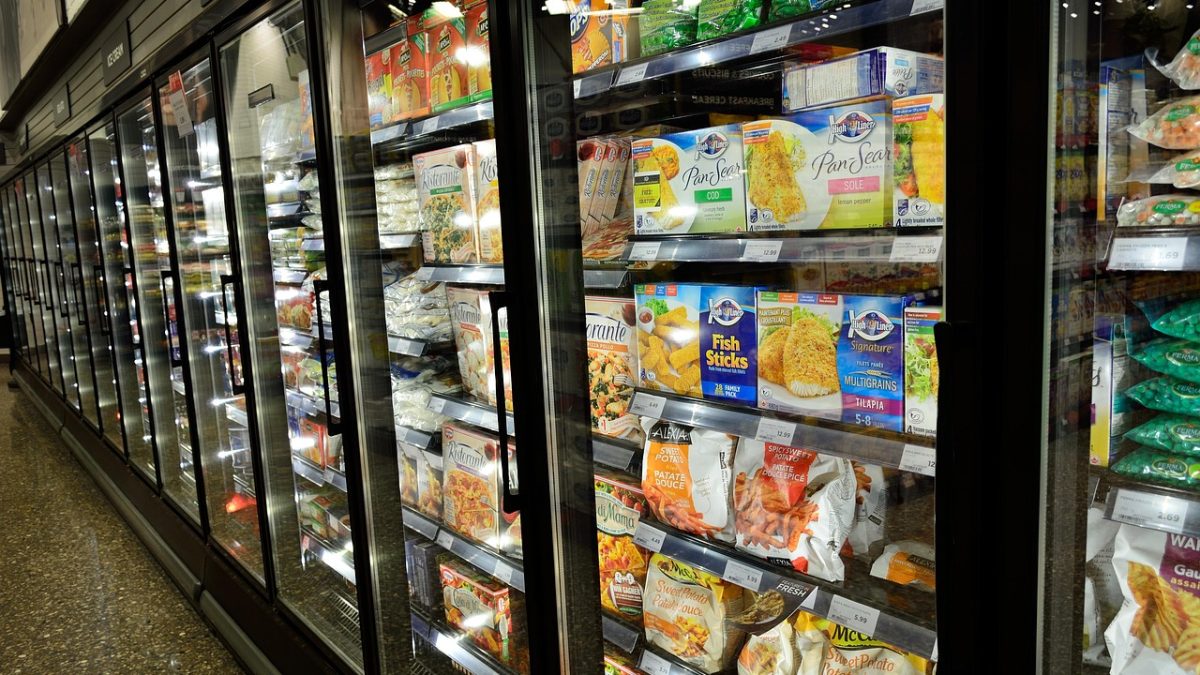
Pixabay.com / ElasticComputeFarm
El 11 de octubre, un ciberataque contra los sistemas de refrigeración afectó a cientos de supermercados en Francia. En el Intermarché de La Haye-du-Puits, en Normandía, el director Julien Fréret recibió una llamada de su panadero a las 5 de la mañana: «hay un gran problema con la refrigeración». Cuando llegó, la temperatura de todas las cámaras subía sin que saltara ningún interruptor, el sistema de CO2 seguía funcionando y el panel de control no paraba de mostrar errores. Dentro de un congelador, el termómetro marcaba 122 grados Fahrenheit.
A las 7 de la mañana, Danfoss, la empresa cuyo software vigila la refrigeración del local, confirmó por correo lo que nadie imaginaba: había sido un ciberataque. Dos horas después de la primera llamada, toda la cadena de frío había fallado. Fréret y su equipo tiraron unos 30 metros cúbicos de comida, el equivalente a un contenedor y medio, valorado en unos 112.000 dólares, sin contar los daños en los equipos. En la sección de pescado, las temperaturas llegaron a 176 grados Fahrenheit (80 °C). La mantequilla y el helado se derritieron; los ventiladores de los sistemas de frío, también.
Un oficial judicial tuvo que documentar la pérdida antes de deshacerse de los alimentos. El supermercado cerró las secciones de frescos, pero mantuvo abierto el resto. «Fue desgarrador», relató Fréret. «Tirar comida por valor de 112.000 dólares fue horrible».
No fue solo Danfoss
El incidente no se limitó a los controladores Danfoss. France 3 informó de un E. Leclerc de la región de Tarn que sufrió problemas de refrigeración pese a usar equipos de Dixell Electronics, la marca italiana propiedad de Copeland. Le Monde, por su parte, situó un supermercado cerca de Burdeos donde los atacantes cambiaron la temperatura de un congelador de -22 °C a 150 °C. Un técnico observó que los ajustes se modificaban varias veces por segundo, lo que apunta a una operación automatizada, no a un fallo casual.
El equipo francés de respuesta a emergencias informáticas (CERT-FR) publicó el 12 de octubre un aviso en el que figuraban como «sistemas afectados» las series Danfoss AK-SC y AK-SM, además de Dixell xweb y Copeland xweb.
Apagar la conexión, no parchear
Los investigadores de Censys, que rastrean dispositivos conectados a internet, observaron una reacción rápida en Francia. El 11 de octubre localizaron 2.991 hosts expuestos con un panel de control Danfoss StoreView; el 61 % (1.825) estaba en Francia. Para el 14 de octubre, la cifra en Francia había caído a 537, un desplome del 71 %.
Lo llamativo es que los datos no muestran una oleada de parcheados: las tres categorías de versiones analizadas se redujeron en torno al 70 %, lo que indica que los operadores prefirieron desconectar los equipos de internet en lugar de actualizarlos. Los investigadores de Censys señalaron que esa fue «probablemente la mejor decisión», porque «no hay razón» para que estos sistemas estén directamente conectados a la red.
Equipos viejos, vulnerabilidades conocidas
Danfoss confirmó que el ataque apuntó a sus controladores y explicó que muchos afectados eran modelos antiguos que ya no reciben actualizaciones (AK-SM800 y AK-SC355) o modelos más nuevos con firmware desactualizado (AK-SM800A). La compañía corrigió tres vulnerabilidades en marzo y agosto de 2025, y un investigador de Claroty demostró que dos de ellas podían encadenarse para ejecutar código remoto, desactivar el enfriamiento y falsificar las lecturas de temperatura, ocultando así una posible ruptura de la cadena de frío.
Para Amir Preminger, CTO de Claroty, el ataque no fue un accidente. Aunque no hace falta una gran sofisticación técnica, «no puedes provocar una descongelación por error escribiendo un parámetro equivocado: hay que iniciar la descongelación. Alguien tuvo que guiar el exploit para lograr ese impacto». Preminger recordó que estos controladores también se usan en almacenes frigoríficos, farmacias y plantas químicas, y que muchos aparecen expuestos en internet por comodidad del mantenimiento remoto.
Fréret, por su parte, ha desconectado el software del Intermarché de internet. Sigue controlando la temperatura de forma local, pero ya no puede hacerlo a distancia. Días después del ataque, la tienda estaba al 60 % de su stock y esperaba volver a estar completamente operativa el viernes. «Este episodio ha demostrado lo vulnerables que somos», dijo.
Sobre el autor

Analista de sistemas y colaborador clave en Byte Horizon. Marco traduce la complejidad de los algoritmos y la inteligencia artificial en consejos prácticos para el usuario diario. Con experiencia en arquitectura de software, su misión es ayudar a los lectores a dominar las herramientas digitales que definen el futuro.